
ガバナンス
リスクマネジメント
方針
方針(基本的な考え方)
日油グループを取り巻くさまざまなリスクを認識し、損失リスクの発現の抑止および発現の際の影響の極小化を図り、経営戦略目標達成に貢献することを目的として、リスクマネジメントの取り組みを推進しています。
- 日油グループは、事業を取り巻くさまざまな経営リスクを網羅的に洗い出し、各リスク項目の影響度合・発生頻度に基づいてリスクアセスメントを実施し、優先的に対応すべきリスクを特定します。
- 特定したリスクの特質に応じ、リスクが顕在化した場合の影響を低減する対策と、発生可能性を低減する対策を適切に講じることで、経営への影響を最小化するように努めます。
- リスクアセスメントを定期的に実施することで、リスク対策の有効性を客観的に検証するとともに、新たなリスクの認識と評価に努めます。
- リスク管理委員会が主導して、以上のリスクマネジメントサイクルを回すことで、日油グループのリスク管理を推進していきます。
体制
経営リスクについては、リスク管理委員会、コンプライアンス委員会、RC委員会および品質管理委員会において分析や対応策の検討を行い、取締役会に報告します。取締役会は、コンプライアンス、情報の管理、環境・安全、リスクの網羅性の確認・評価などさまざまな経営リスクの報告を受け、必要に応じて審議します。グループ子会社については、関係会社管理規則に基づき子会社に対する経営管理・モニタリングを実施し、必要に応じて助言などを行うとともに、子会社の財産や損益に重大な影響を及ぼすと判断される重要案件については、日油取締役会または経営審議会が承認しています。
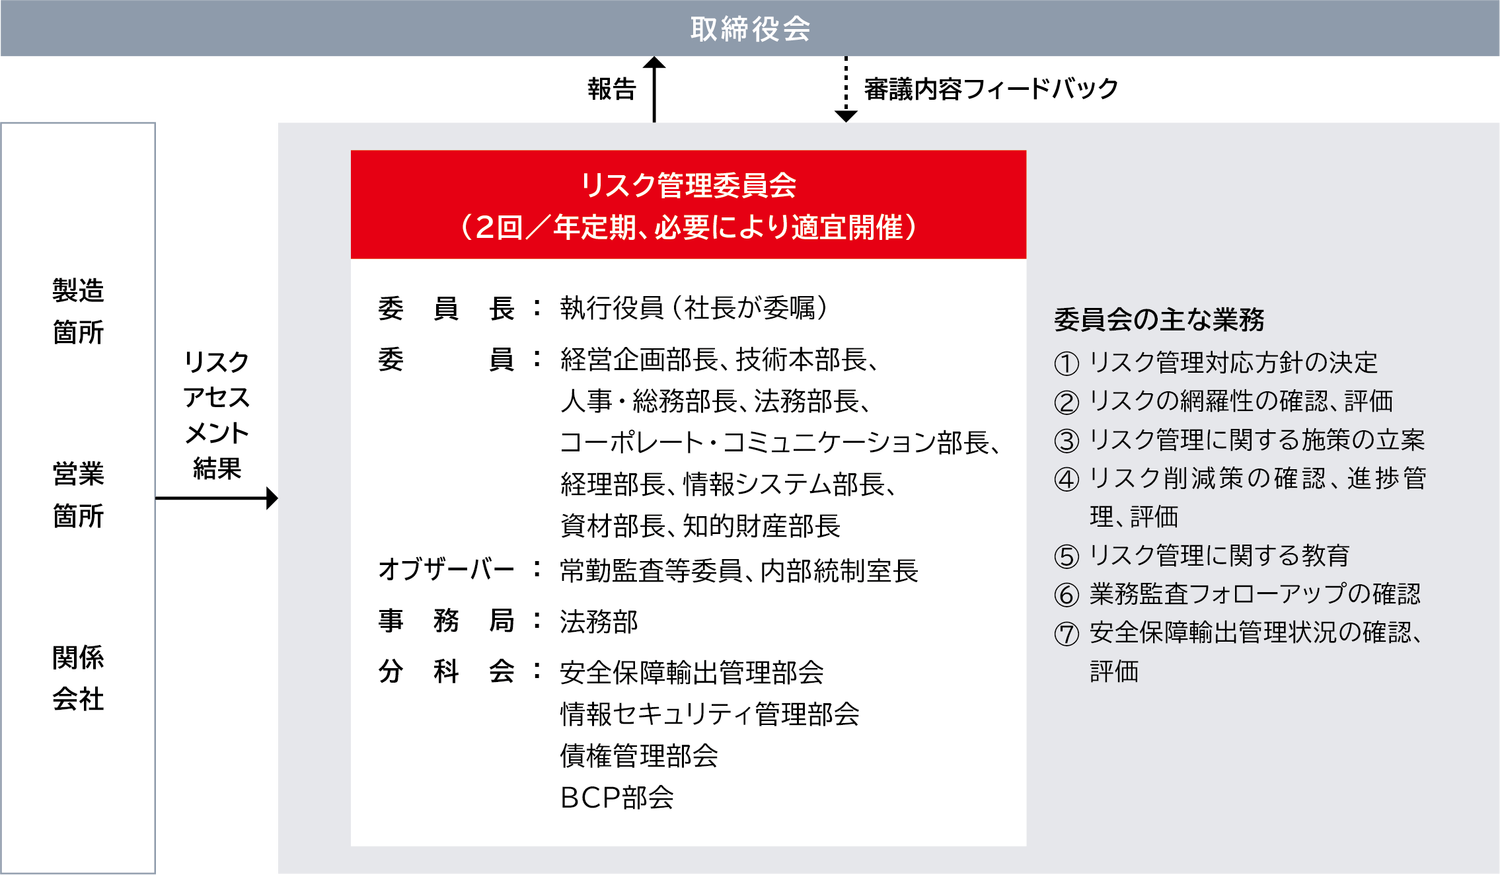
リスク管理委員会体制図
リスク対策
リスクアセスメントのプロセス
リスク管理委員会が主導し、各部門の事業特性やグローバルな政治・経済・社会情勢など、ビジネスを取り巻く環境を考慮してリスク一覧表を作成します。このリスク一覧表に基づき、日油各箇所・グループ各社にて各リスクの影響度と発生頻度を見積もるアンケートを実施し、そのアンケート結果をもとに、各部門の統括責任者がリスク評価を実施します。その結果をもとにリスク管理委員会にて、経営として取り組み状況を認識すべきリスクを抽出し、これを取締役会に諮問することで重点モニタリングリスクの選定を行います。
このプロセスは2年に一度実施し、その都度リスク項目とワーストシナリオを見直すことで、常に最新の事業環境に即したリスク評価を行っています。
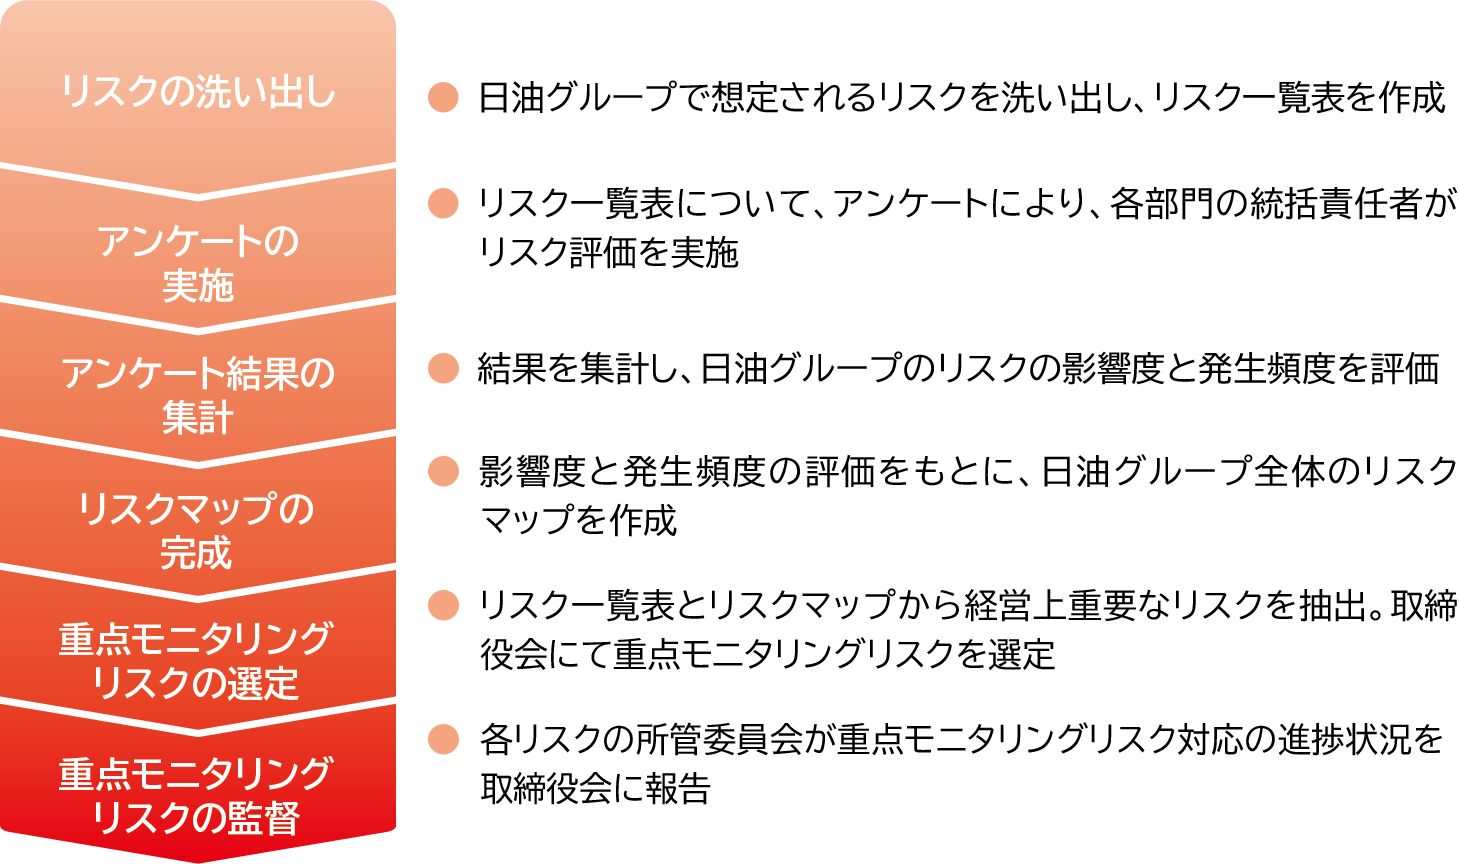
リスクアセスメントの流れ
リスクマップ(抜粋)
日油各箇所・グループ各社におけるリスクの影響度と発生頻度を見積もるアンケートと各部門の統括責任者のリスク評価結果を踏まえ、リスクマップを作成しています。リスクマップは定期的に改定し、重点モニタリングリスクを選定し、日油グループのレジリエンスを高める活動を展開しています。
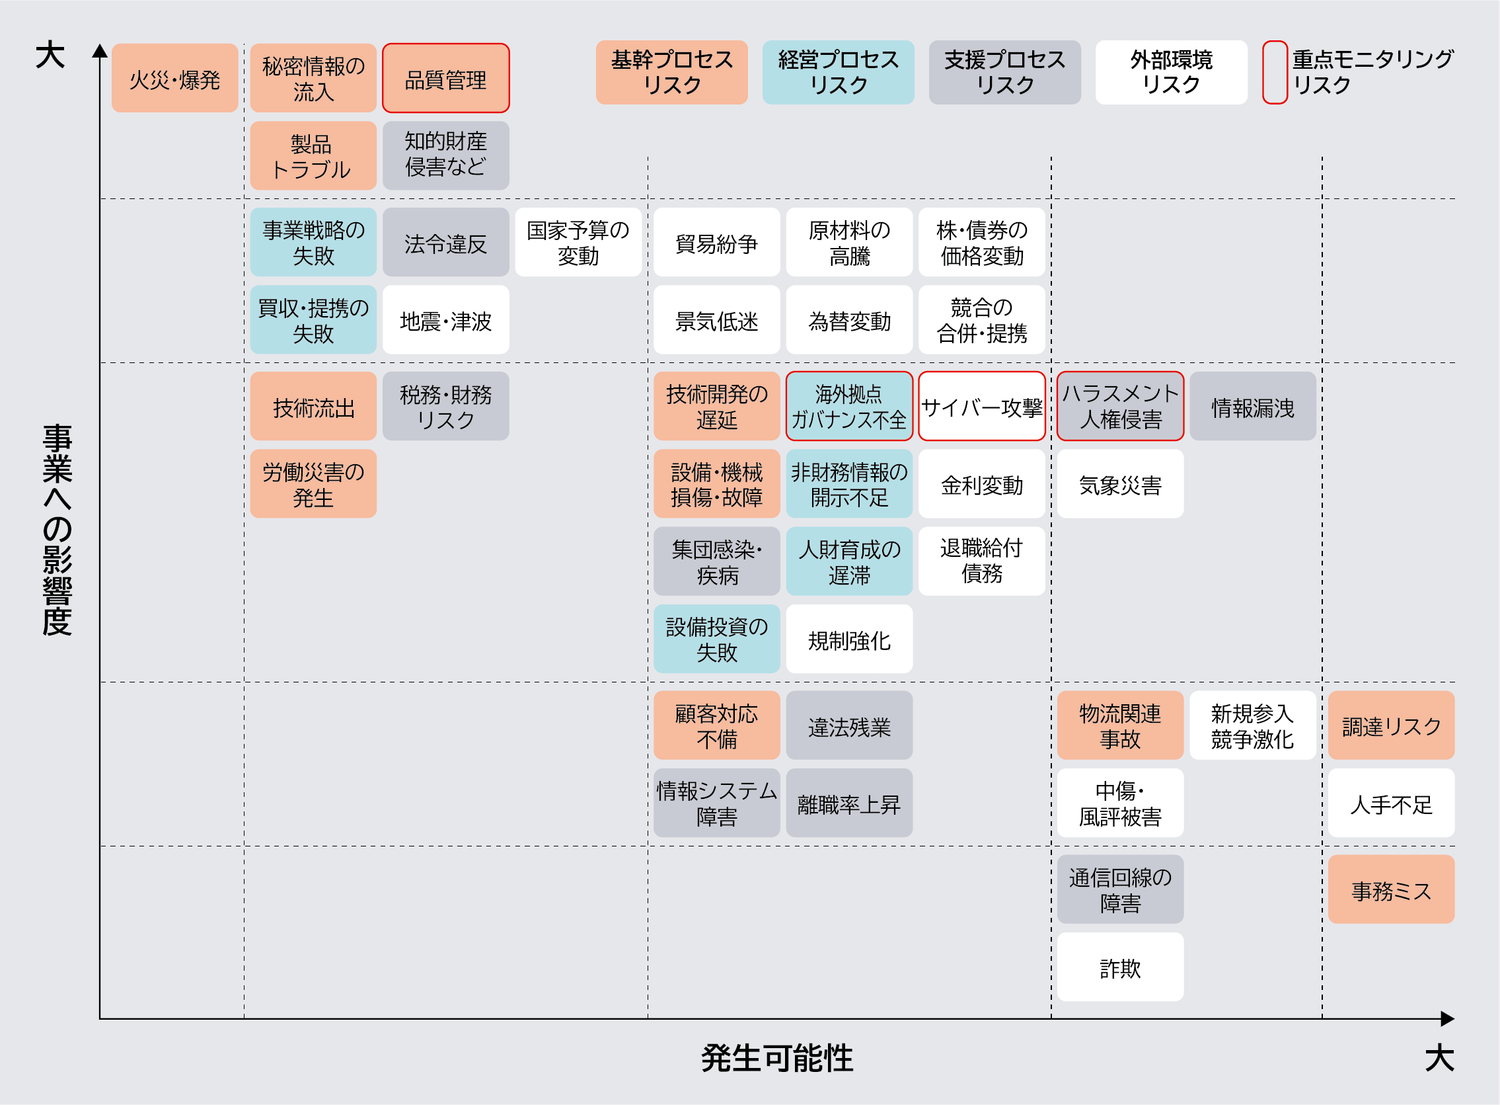
重点モニタリングリスクの概要と対策状況
| 重点モニタリングリスク | 概要 | 対策 |
|---|---|---|
| ハラスメント・人権侵害 |
パワハラ・セクハラなどの人権侵害が発生し、 企業の信用が低下するリスク |
|
| サイバー攻撃・ 情報システム障害 |
サイバー攻撃などの外部からの不正アクセスや 情報システムの障害により、 情報の漏洩や事業活動の中断が発生するリスク |
|
| 海外拠点のガバナンス不全 | 海外拠点のガバナンスが行き届かず、法令違反などの不正が発生し、 企業の信用が低下するリスク |
|
| 品質管理 | 品質検査結果の改ざんなどの事態が発生し、企業の信用が低下する リスク顧客からの品質要求が高まり、対応工数が大幅に増加するリスク |
|
重要リスクの概要と対策状況
| 重要リスク | 概要 | 対策 |
|---|---|---|
| 技術流出 | 技術情報が流出し、競合他社が類似製品・技術を提供することにより 日油グループの競争力が低下するリスク |
|
| 原料調達 | 強制労働・児童労働などの人権侵害や、環境破壊の疑いのある原材料を調達していたことにより、社会的信頼性が低下するリスク |
|
| 火災・爆発 | 工場で大規模な火災・爆発事故が発生し、従業員や近隣住民の死傷、 事業活動の停止、損害賠償などが発生するリスク |
|
| 知的財産侵害等 | 知的財産権侵害により、損害賠償請求や製造・出荷の停止を求められる リスク |
|
| 法令違反 | 不正競争防止法・独占禁止法・下請法・外為法・化審法・薬機法などの各種法令に関する法令違反により、行政処分が下され、事業活動の 停止や課徴金支払いなどが発生するリスク |
|
| 地震・津波・感染症 | 地震や津波などの自然災害により、生産活動や販売、物流などの 事業活動が中断するリスク |
|
| 人材育成の遅滞 | 人材育成計画の遂行遅延などによって、事業の成長を担う中核人材が 育たず、持続的な事業成長・変革が停滞するリスク |
|
| 非財務情報の開示不足 | 経済や環境への影響、社会的な評価に対する不明確さが生じ、 ステークホルダーの信頼を損なうリスク |
|
安全保障輸出管理
輸出管理に関する基本方針
日油グループは、日本や国際社会の平和および安全の維持を目的として、適切な安全保障輸出管理を実施しています。
1.規制貨物等の輸出等ならびに仲介貿易取引及び技術の仲介取引については、外為法等に反する行為は行わない。
2.外為法等の遵守及び適切な輸出管理を実施するため、安全保障輸出管理の責任者を定め、輸出管理体制の整備、充実を行う。
輸出管理体制
日油グループは、安全保障輸出管理を法令に基づいて適切に実施するために、社長を最高責任者とし、リスク管理委員会のもとに安全保障輸出管理部会を設置しました。同部会は、社規定である安全保障輸出管理部会規則および同運営規則を制定して運営しています。部会長は社長が指名した営業から独立した立場で判断できる執行役員が就任し、統括します。部会員は経営企画部長、技術本部長、法務部長、研究本部知的財産部長および化薬事業部長が常任しています。
輸出審査は、各事業部門営業部から発出した輸出申請を各事業部門企画室で一時承認、事業部門の審査内容を部会事務局で確認し、部会長が輸出の最終承認を行う仕組みです。
輸出審査の内部監査も事業部門、研究部門、関係各社に対して、部会事務局が年に1回実施しています。監査結果は部会で検討され、リスク管理委員会による審議を経て、社長に報告します。
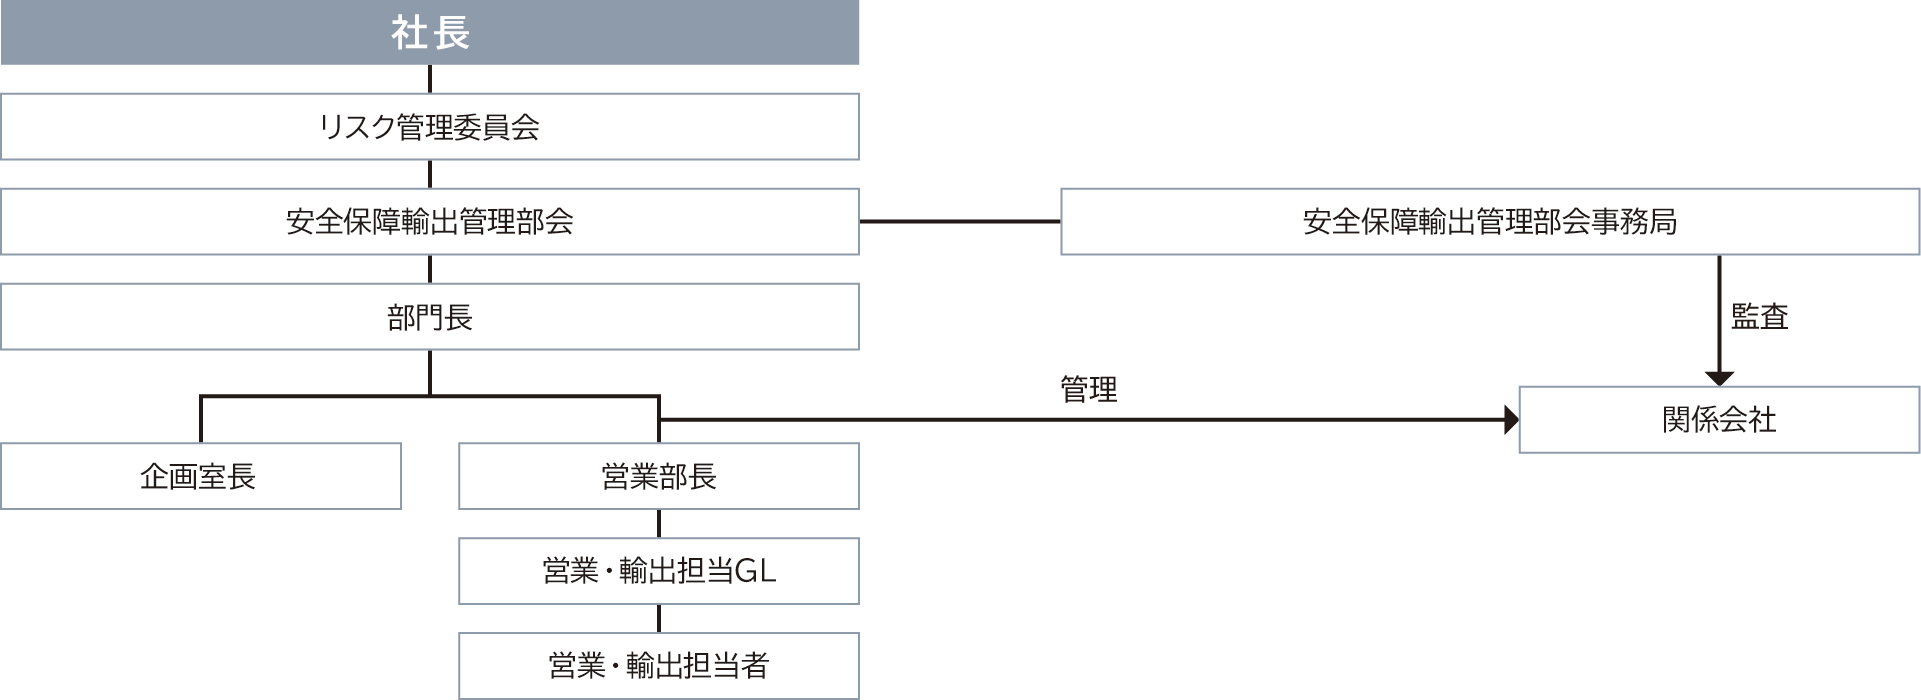
安全保障輸出管理体制図
国内関係会社の安全保障輸出管理
関係会社への安全保障輸出管理は、関係会社管理規則に従い、関係会社管轄部門が必要な監視と指導を行い、その徹底を図っています。また、輸出管理業務を適正に実施させるため、当該関係会社に対する指導、研修、業務体制および業務内容の監査を行う体制と手続きを日油安全保障輸出管理運営基準内に定め、定期的に実施しています。
啓発・教育・その他の取り組み
適切な安全保障輸出管理を徹底・継続することを目的として、情報発信を通じた社内啓発活動や、セミナー開催などの教育活動に取り組んでいます。2025年度は、世界情勢の変化に伴う情報や法令改正などを発信しました。また、日油や関係会社各社を対象に、法令改正の周知を目的としたセミナーを実施しました。今後も外部の変化に迅速に対応するとともに、内部監査の実施や運用効率化の検討などにも取り組んでいきます。
事業継続計画(BCP)
BCP※の基本方針と管理体制
日油グループは、地震・津波などの自然災害や感染症の流行といった非常事態が発生した場合においても、事業資産の損害を最小限にとどめつつ、中核となる事業の継続あるいは早期回復を可能とするため、事業継続計画(BCP)として、非常時の対応を定めた各種マニュアルを中心に整備しています。年次での内部監査および経営トップが参加する全社規模での訓練を通じて「組織的学習」を促進し、BCPの定着と実効性の向上を図っています。
また、サイバー攻撃による情報インシデント初期対応や海外駐在員の安全行動についても、有事に対するマニュアル類を整備しています。
BCP訓練
| 実施年度 | 訓練テーマ・想定シナリオ | 主な検証内容・取り組み課題 |
|---|---|---|
| 2023年度 | ランサムウェアによるサイバー攻撃および情報漏洩リスク |
|
| 2024年度 | 海外拠点へのサイバー攻撃と地政学リスク(情勢緊迫化)の複合事態 |
|
| 2025年度 | 首都直下地震(本社機能喪失)と豪雨による漏洩事故・SNS誤情報拡散 |
|
リスクの多様化を見据えた実践的訓練の実施
近年、自然災害の激甚化に加え、サイバー攻撃の高度化や地政学リスクの高まりなど、企業を取り巻く脅威は多様化・複雑化しています。日油ではこれらの状況を踏まえ、近年実施したBCP訓練は、複数の危機が同時発生する複合的リスクを想定し、実践的に実施しています。2025年度は、首都直下地震による本社機能の喪失と、化学物質漏洩およびSNSでの誤情報拡散という事態を想定した訓練を実施しました。この訓練では、被災地からの円滑な指揮権移管や、行政・地域住民への初期広報およびリスクコミュニケーションのプロセスを総合的に検証しました。
その結果、遠隔地への本社機能移転の難しさやSNS拡散状況の早期把握と適時な情報発信といった課題を確認し、関東近郊を活用した代替拠点の見直しやソーシャルリスニング体制の構築といった対応により、有事における事業継続計画の実効性とリスクコミュニケーション能力の向上につながりました。
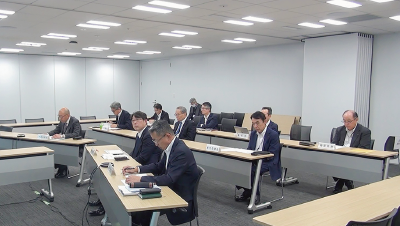
全社合同BCP訓練
情報セキュリティ管理
営業秘密管理および個人情報保護
日油グループでは、顧客や取引先からお預かりした、または保有する企業秘密・個人情報などの情報、およびそれらを利活用するためのシステムなどの情報資産が企業活動において重要な経営資源であり、情報資産に対する堅牢な情報セキュリティの確立が安定した経営を実現するために不可欠であるとの認識に基づき、情報資産の活用と保護を推進するための基本方針として情報セキュリティポリシーを制定しています。同時に、日油では、個人情報を保護することが当然の社会的責務であるとの認識に基づき、プライバシーポリシーを制定し、公表しています。
下記のポリシーに基づき、情報の機密性、完全性、可用性のレベルを高めるための具体的施策および個人情報の具体的取り扱い方法を、情報セキュリティ管理規則、個人情報保護規則、情報システム関連諸規定などの社内規定ならびに機密情報取扱マニュアルおよび情報機器取扱マニュアルに定め、周知徹底を図っています。
日油グループ情報セキュリティポリシー
日油グループは、顧客や取引先からお預かりした、または日油グループが保有する企業秘密・個人情報などの情報、およびそれらを利活用するためのシステム等(以下「情報資産」という。)が企業活動において重要な経営資源であり、情報資産に対する堅牢な情報セキュリティの確立が、安定した経営を実現するために不可欠であるとの認識に基づき、以下の方針を定め、これを遵守します。
(1)情報資産の管理機能を一層強化するため、体制を整備します。
(2)保有するあらゆる情報資産を、漏洩、改ざん、破壊等から保護するために、適切な教育、規程類の整備や技術的な対策を行います。
(3)情報セキュリティに関わる法令、規制、規範、契約上の義務を遵守します。
(4)情報セキュリティに関わる事故が発生した場合には、事象ごとに適切かつ迅速に対処するとともに、再発防止に努めます。
(5)本ポリシーの取り組みについて、継続的な維持および改善に努めます。
管理体制
社内組織としては、情報セキュリティに係る重要事項を審議、決定する機関として、情報セキュリティ管理部会を設置し、部会長である情報セキュリティ管理統括責任者のもと、文書情報セキュリティ管理責任者、電子情報・情報システムセキュリティ管理責任者、個人情報苦情処理責任者および部門、箇所、部署ごとに管理責任者を置き、具体的施策の運用を管理しています。また、外部からの不正アクセス、または漏洩、改ざん、破壊などの脅威に対して、適切かつ合理的なレベルの安全対策を実施しています。加えて日油では、内部監査を通じて、情報セキュリティ管理および個人情報保護に係る体制および施策を継続的に見直し、その改善に努めています。
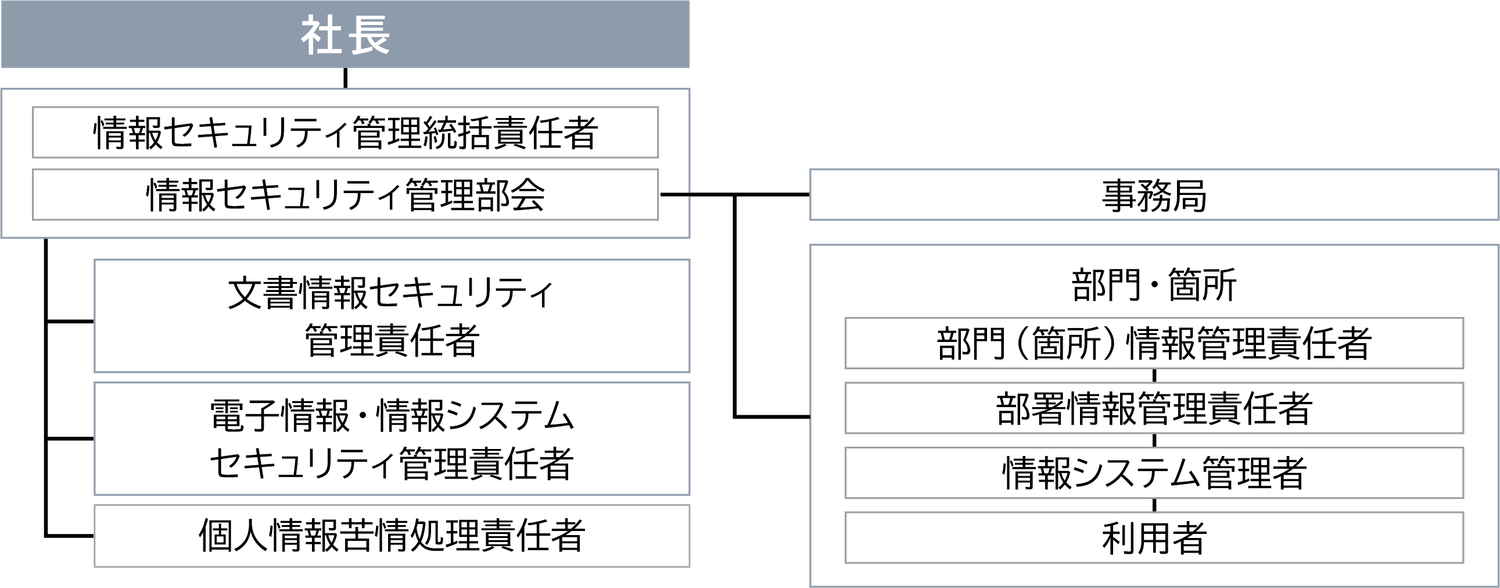
日油の情報セキュリティ管理体制図
リスクと機会
日油グループは、サイバー攻撃や機密・個人情報の漏えいによる事業停止や信頼失墜のリスクを認識するとともに、情報資産管理の強化を通じて競争力向上、顧客信頼の獲得、社員のセキュリティ意識向上といった機会と捉えています。リスクの低減と機会の最大化の両立を目指し、リスクベースの対策および継続的な監視・教育を実施しています。
情報セキュリティにおけるリスクと機会
| リスクまたは機会 | 内容 | 対策 |
|---|---|---|
| リスク |
|
|
| 機会 |
|
- |
情報セキュリティのインシデント発生数[対象範囲:日油](件)
| 2023年度 | 2024年度 | 2025年度 | |
|---|---|---|---|
| インシデント発生数 | 0 | 0 | 0 |